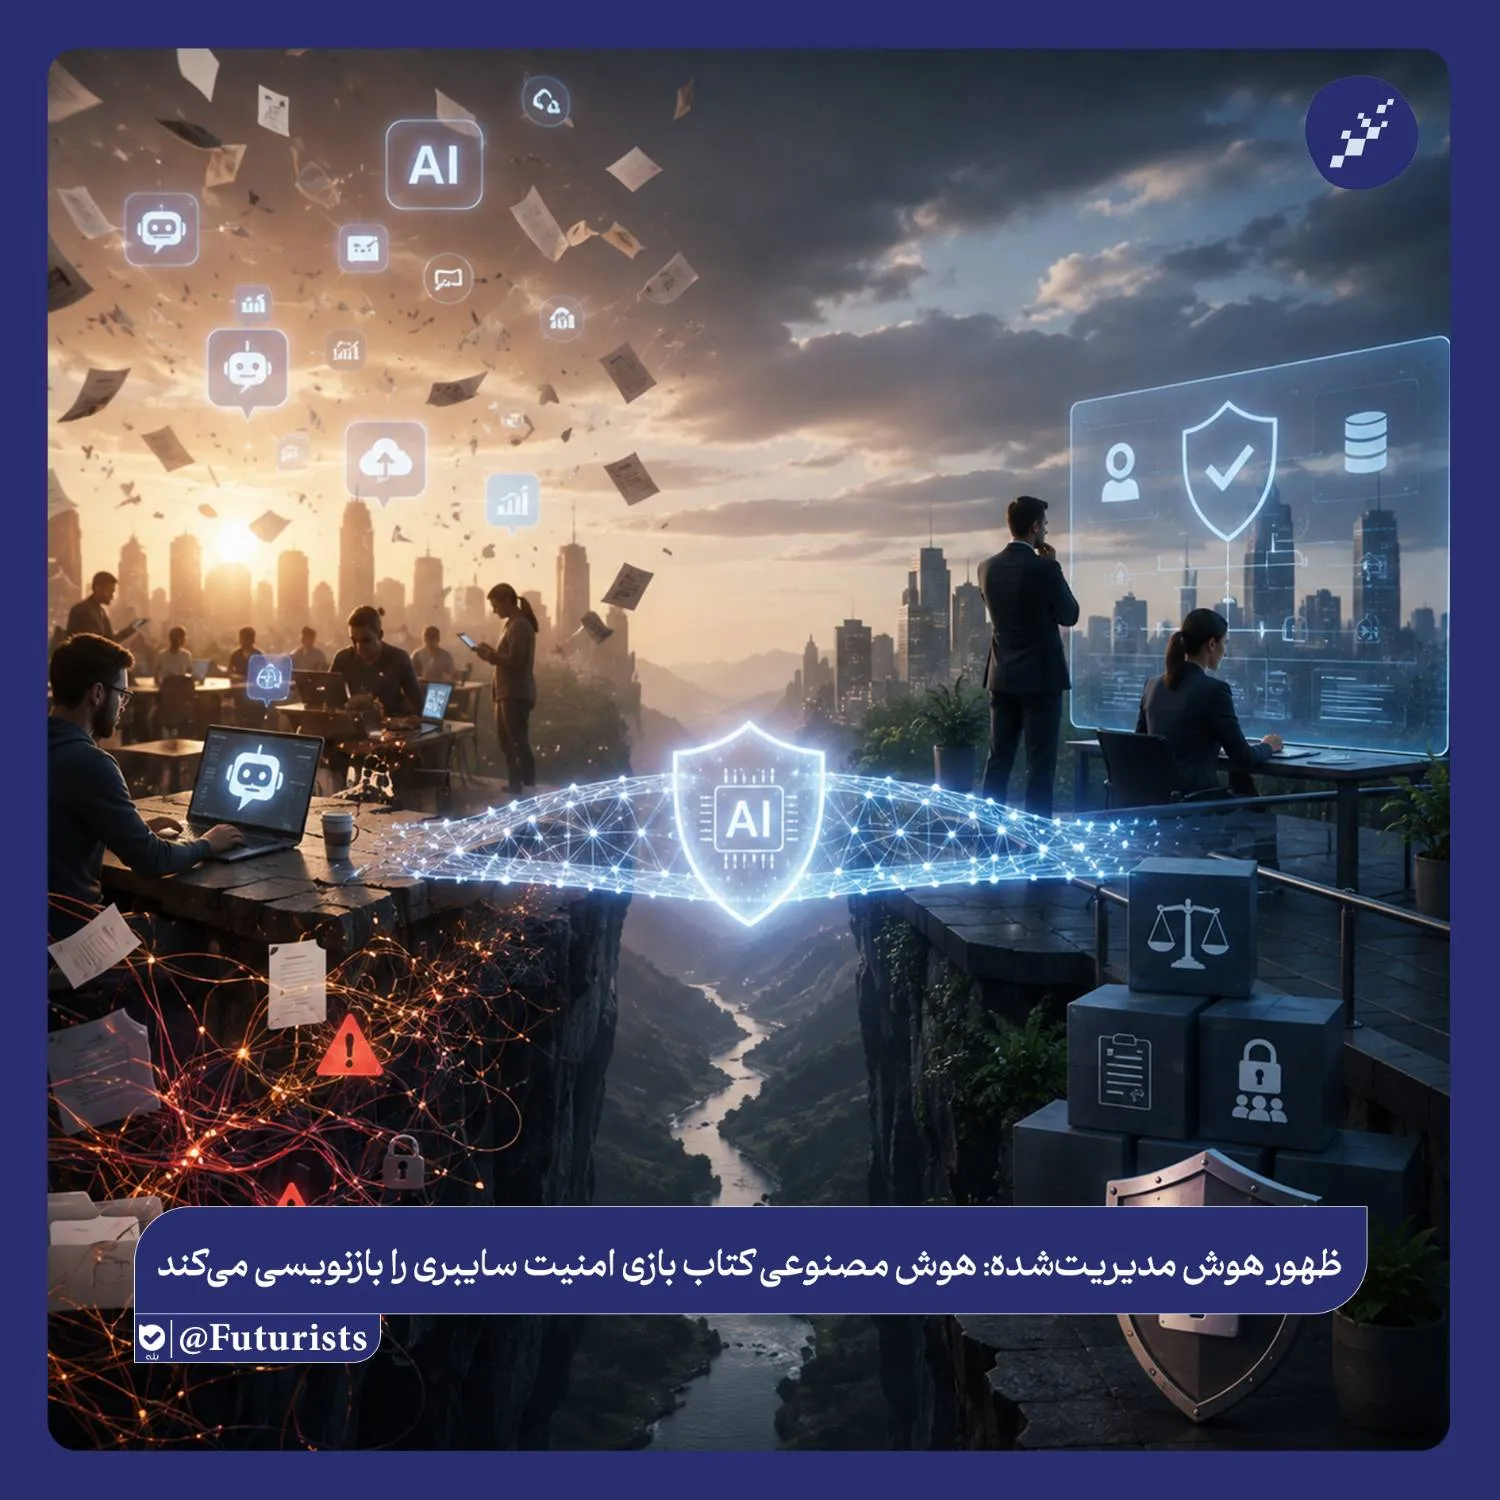
سرعت پذیرش هوش مصنوعی در کسبوکارها از توسعه سیاستهای امنیتی و چارچوبهای حکمرانی داده پیشی گرفته است. استفاده نظارتنشده از این ابزارها خطر نقض داده و هزینههای امنیتی را بهشدت افزایش میدهد؛ بنابراین، سازمانها برای بهرهمندی پایدار از نوآوری باید از امنیت سنتی فراتر رفته و به رویکرد «هوش مدیریتشده» روی آورند که ترکیبی یکپارچه از حکمرانی داده، کنترل دسترسی، آموزش کارکنان و نظارت مدیران ارشد است.
شکاف میان سرعت پذیرش فناوری و تدوین مقررات امنیتی
امروزه بیش از سه چهارم سازمانها در بخشهای مختلف خود از ابزارهای هوش مصنوعی برای تحلیل داده، تولید محتوا و خودکارسازی فرآیندها استفاده میکنند. با این حال، نبود راهبردهای مدون امنیتی خطرات زیر را به همراه داشته است:
- فقدان سیاستهای رسمی حکمرانی: بیشتر سازمانهایی که دچار نفوذ یا نشت داده شدهاند، هیچگونه دستورالعمل مشخصی برای استفاده از هوش مصنوعی نداشتهاند.
- ضعف در لایههای دسترسی: عدم تفکیک دادههای محرمانه و اعطای دسترسیهای گسترده به مدلهای محاسباتی، بسترساز نفوذهای سایبری شده است.
- رشد ابزارهای نظارتنشده: استفاده غیررسمی کارکنان از سامانههای هوش مصنوعی بدون هماهنگی با بخش فناوری اطلاعات، هزینههای نشت اطلاعات را صدها هزار دلار افزایش میدهد.
مفهوم هوش مدیریتشده؛ فراتر از امنیت سایبری سنتی
اتصال مستقیم سیستمهای هوش مصنوعی به اطلاعات مشتریان، اسناد مالی و فرآیندهای حیاتی بدون تدوین ساختار شفاف، ریسکهای شدیدی ایجاد میکند. امنیت سایبری سنتی به تنهایی پاسخگوی این فضا نیست و پیادهسازی «هوش مدیریتشده» ضروری است:
- یکپارچگی افراد، سیاستها و فناوری: ایجاد هماهنگی میان آموزش پرسنل، تدوین قوانین و ابزارهای مهار خطر.
- تعریف دقیق محدوده دادهها: تعیین سطوح دسترسی مشخص برای جلوگیری از ورود دادههای محرمانه به مدلهای عمومی.
- پایش مستمر جریان اطلاعات: نظارت پیوسته بر ابزارهای مورد استفاده و تحلیل نحوه پردازش دادهها.
تبدیل ریسک فنی به یک مسئولیت کلان سازمانی
استفاده از هوش مصنوعی صرفاً یک موضوع مربوط به بخش پشتیبانی یا فناوری نیست، بلکه یک عامل اساسی در تعیین ارزش و اعتبار برند به شمار میرود:
- حفاظت از اعتماد و اعتبار سازمانی: نشت دادههای حساس میتواند اعتبار تجاری و اعتماد مشتریان را در بلندمدت تخریب کند.
- مشارکت فعال مدیران ارشد: هدایت این جریان نیازمند تصمیمگیری راهبردی مدیران برای مشخص کردن اهداف مجاز و حدود دسترسیها است.
- نوآوری ایمن و مهار خطر: هدف اصلی، توقف توسعه فناوری نیست، بلکه کاهش حسابشده ریسکها به منظور رشد و مقیاسپذیری پایدار است.
سوالات متداول
هوش مدیریتشده چیست؟
رویکردی جامع که افراد، سیاستها، تدابیر امنیت سایبری و حکمرانی داده را ترکیب میکند تا بهرهبرداری از ابزارهای هوشمند به شیوهای ایمن، کنترلشده و پایدار انجام شود.
استفاده نظارتنشده از هوش مصنوعی چه خطراتی دارد؟
منجر به اشتراکگذاری ناخواسته دادههای حساس سازمانی، ضعف در کنترلهای دسترسی و افزایش چشمگیر خسارات مالی ناشی از نشت اطلاعات میشود.
چرا مسئولیت امنیت هوش مصنوعی بر عهده مدیران ارشد است؟
زیرا چالشهای ناشی از آن فراتر از موضوعات فنی بوده و مستقیماً بر تداوم کسبوکار، قوانین انطباق، شهرت برند و اعتماد ذینفعان اثر میگذارد.